¡Acompáñanos en Spark 2026 — la conferencia de clientes de Nozomi Networks !
Regístrate
El aumento de los requisitos normativos, la convergencia de los riesgos cibernéticos y la automatización basada en la inteligencia artificial están cambiando la forma en que deben protegerse y gestionarse las operaciones críticas. Las organizaciones necesitan un sistema de registro en tiempo real OT que identifique qué activos existen, cómo cambian, quién los ha modificado, por qué se tomaron las decisiones y si dichas decisiones siguen siendo seguras, conformes a la normativa y eficaces.

Inventario de activos preciso y en tiempo real
Centraliza la información sobre los activos —tanto de hardware como de software, configuración, conectividad y contexto empresarial— y garantiza su exactitud en entornos dinámicos.

Gestión segura del cambio con herramientas diseñadas para OT
Recoge el contexto operativo y empresarial que necesitan los equipos de primera línea para tomar decisiones cruciales, sin las dificultades ni los costes que supone modificar herramientas estándar diseñadas para el departamento de TI.

Pruebas de cumplimiento que se adaptan a los nuevos tiempos
Realiza un seguimiento y actualiza de forma continua las pruebas de auditoría a medida que evolucionan los requisitos normativos, lo que evita tener que reunir las pruebas a toda prisa en el momento de la auditoría.
Nozomi Compass es la única plataforma de gestión de activos y servicios nativa de « OT » (gestión de activos de primera mano) basada en los datos de activos propios más exhaustivos. Ofrece un cumplimiento normativo demostrable, una gestión controlada de los cambios y una reducción real de los riesgos.
Basado en una fuente de información fiable. Cada flujo de trabajo, puntuación de riesgo y auditoría se lleva a cabo a partir del registro de activos más amplio y actualizado de OT , lo que garantiza en todo momento una visión completa y en tiempo real.

Mantener un registro fiable que permita tomar mejores decisiones en materia de riesgos, elaborar informes de cumplimiento normativo y gestionar los cambios.
Enriquecer los registros de activos con información sobre procesos, seguridad, jerarquía, dependencias y contexto empresarial.
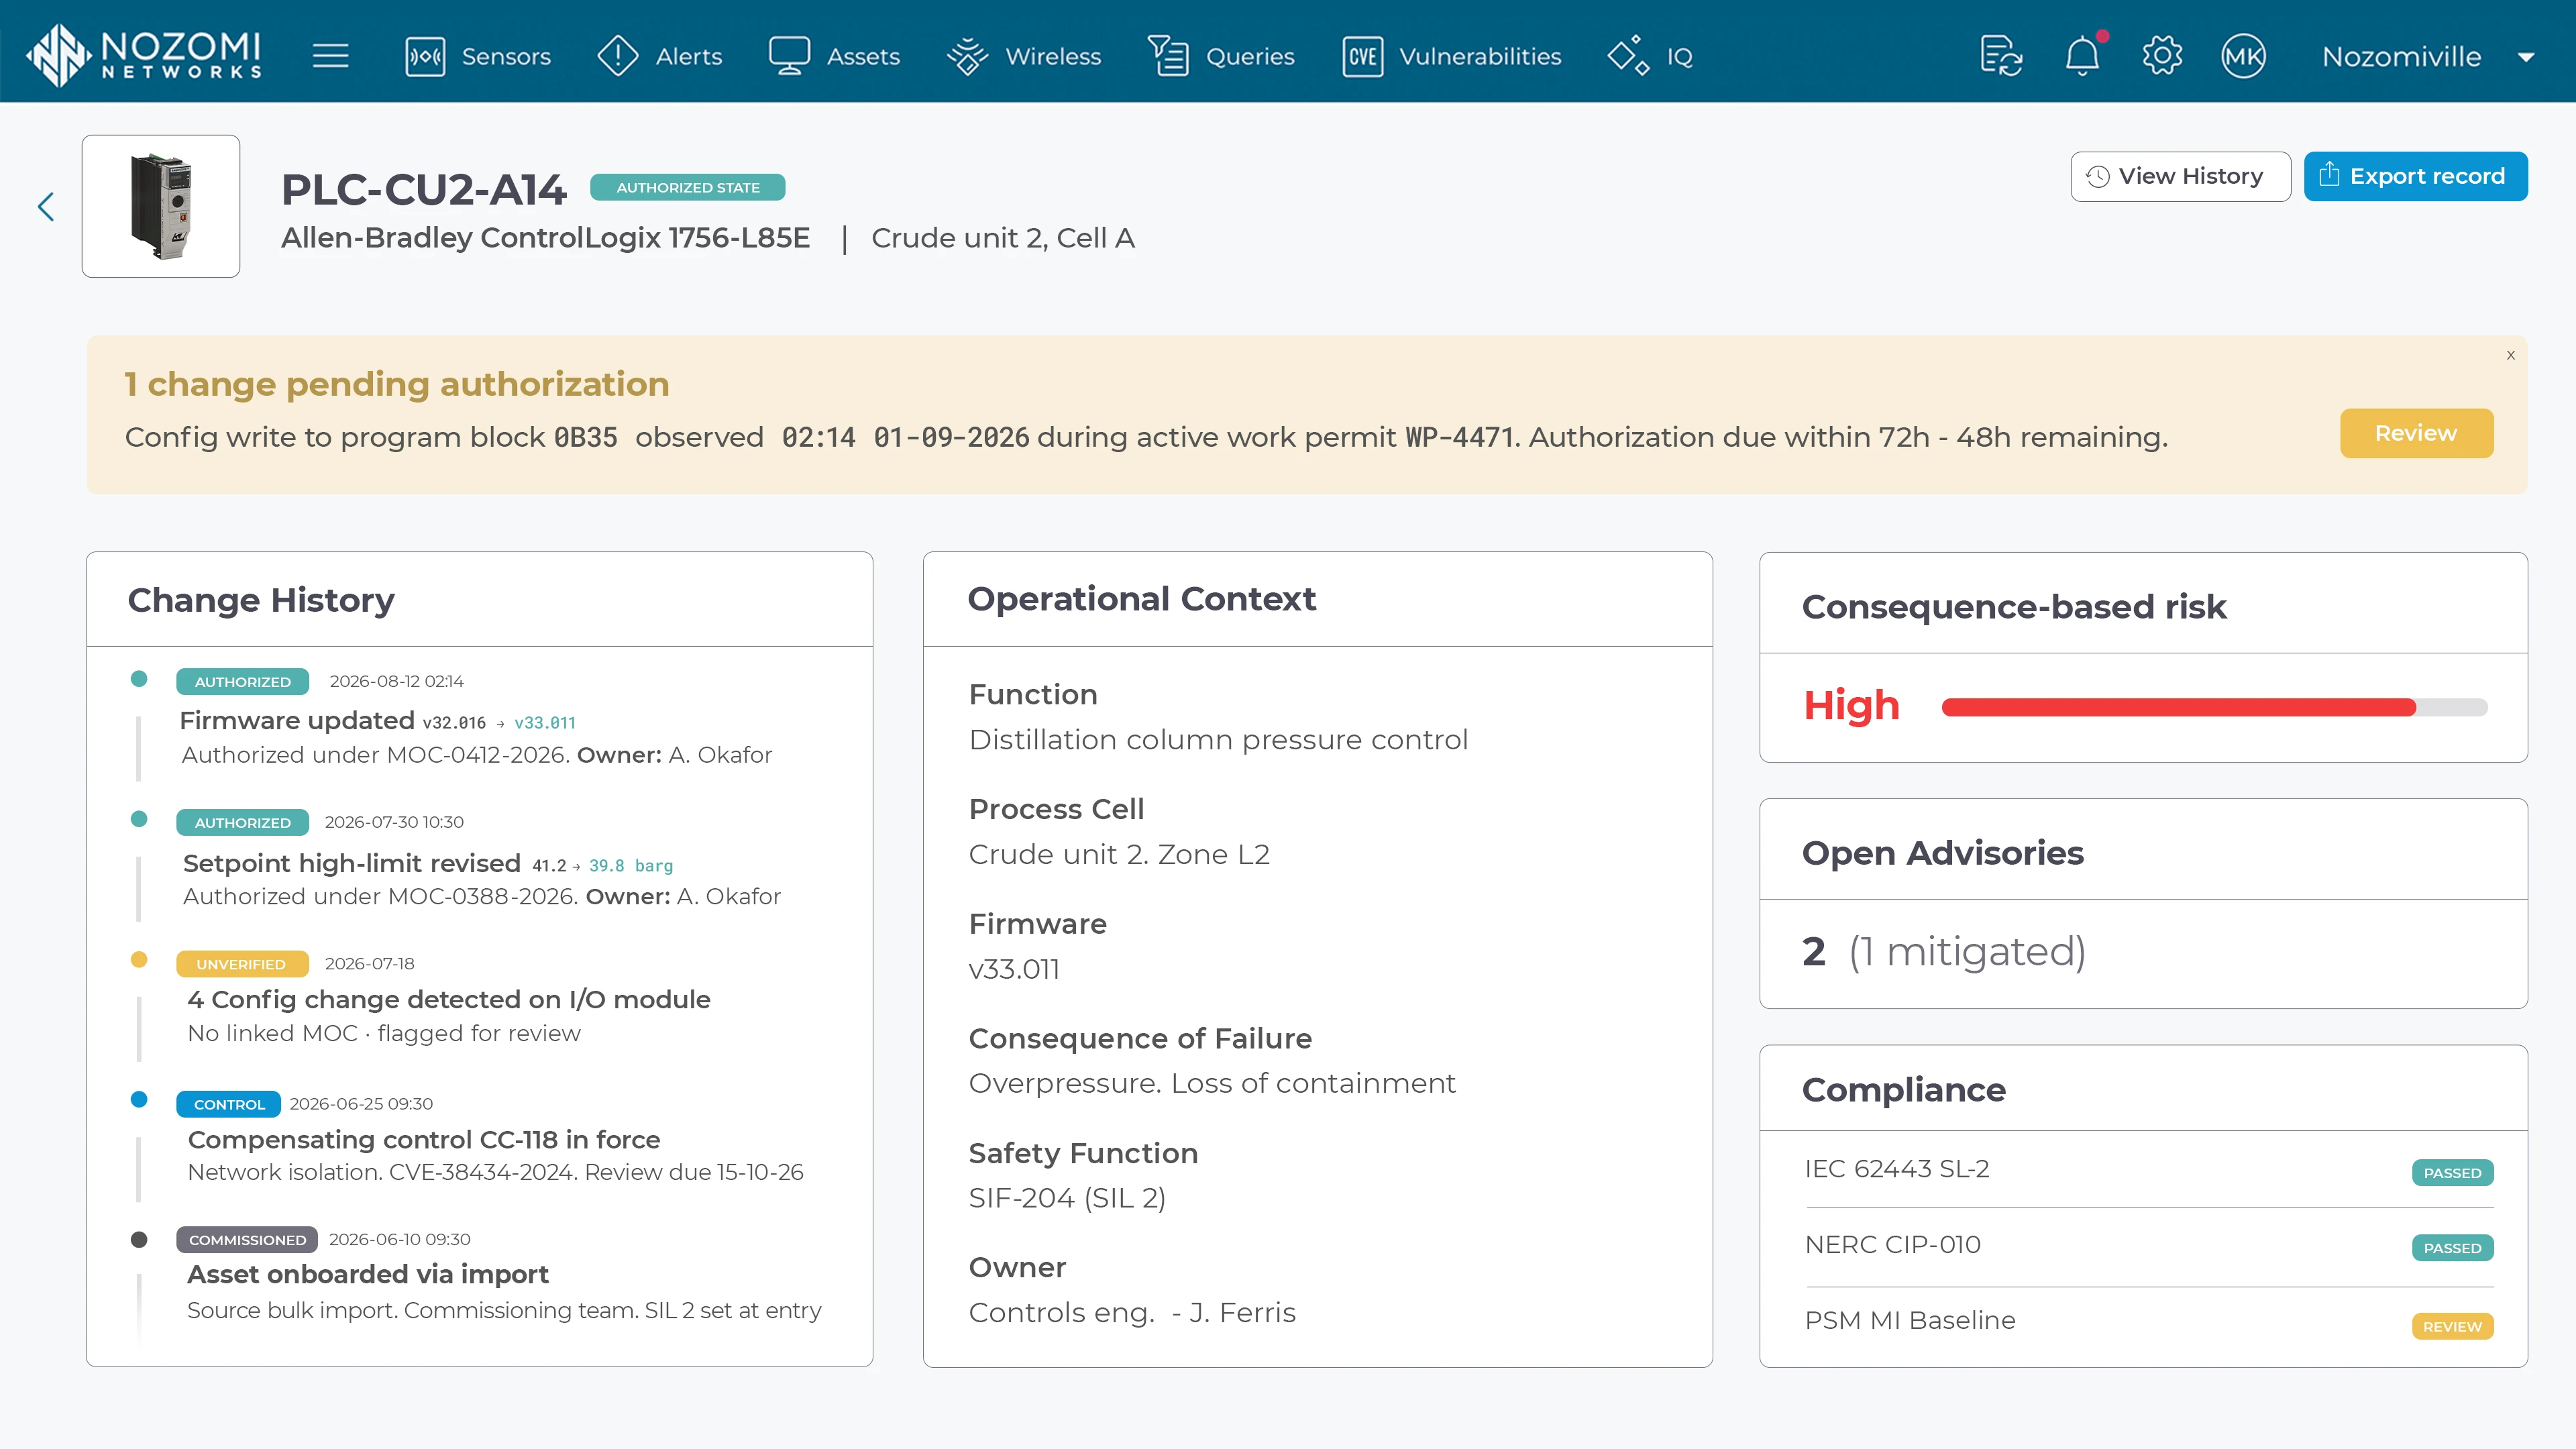
Mantén un registro de qué se ha modificado, cuándo se ha modificado, por qué se ha modificado y si la modificación fue autorizada.
Establece prioridades en las acciones teniendo en cuenta el estado de los activos, el impacto operativo, los requisitos normativos y los controles de mitigación.
Comparte información de confianza entre herramientas conectadas, como la base de datos de gestión de configuraciones (CMDB), la gestión de activos de TI, la gestión de servicios de TI, la ingeniería y otros sistemas empresariales.
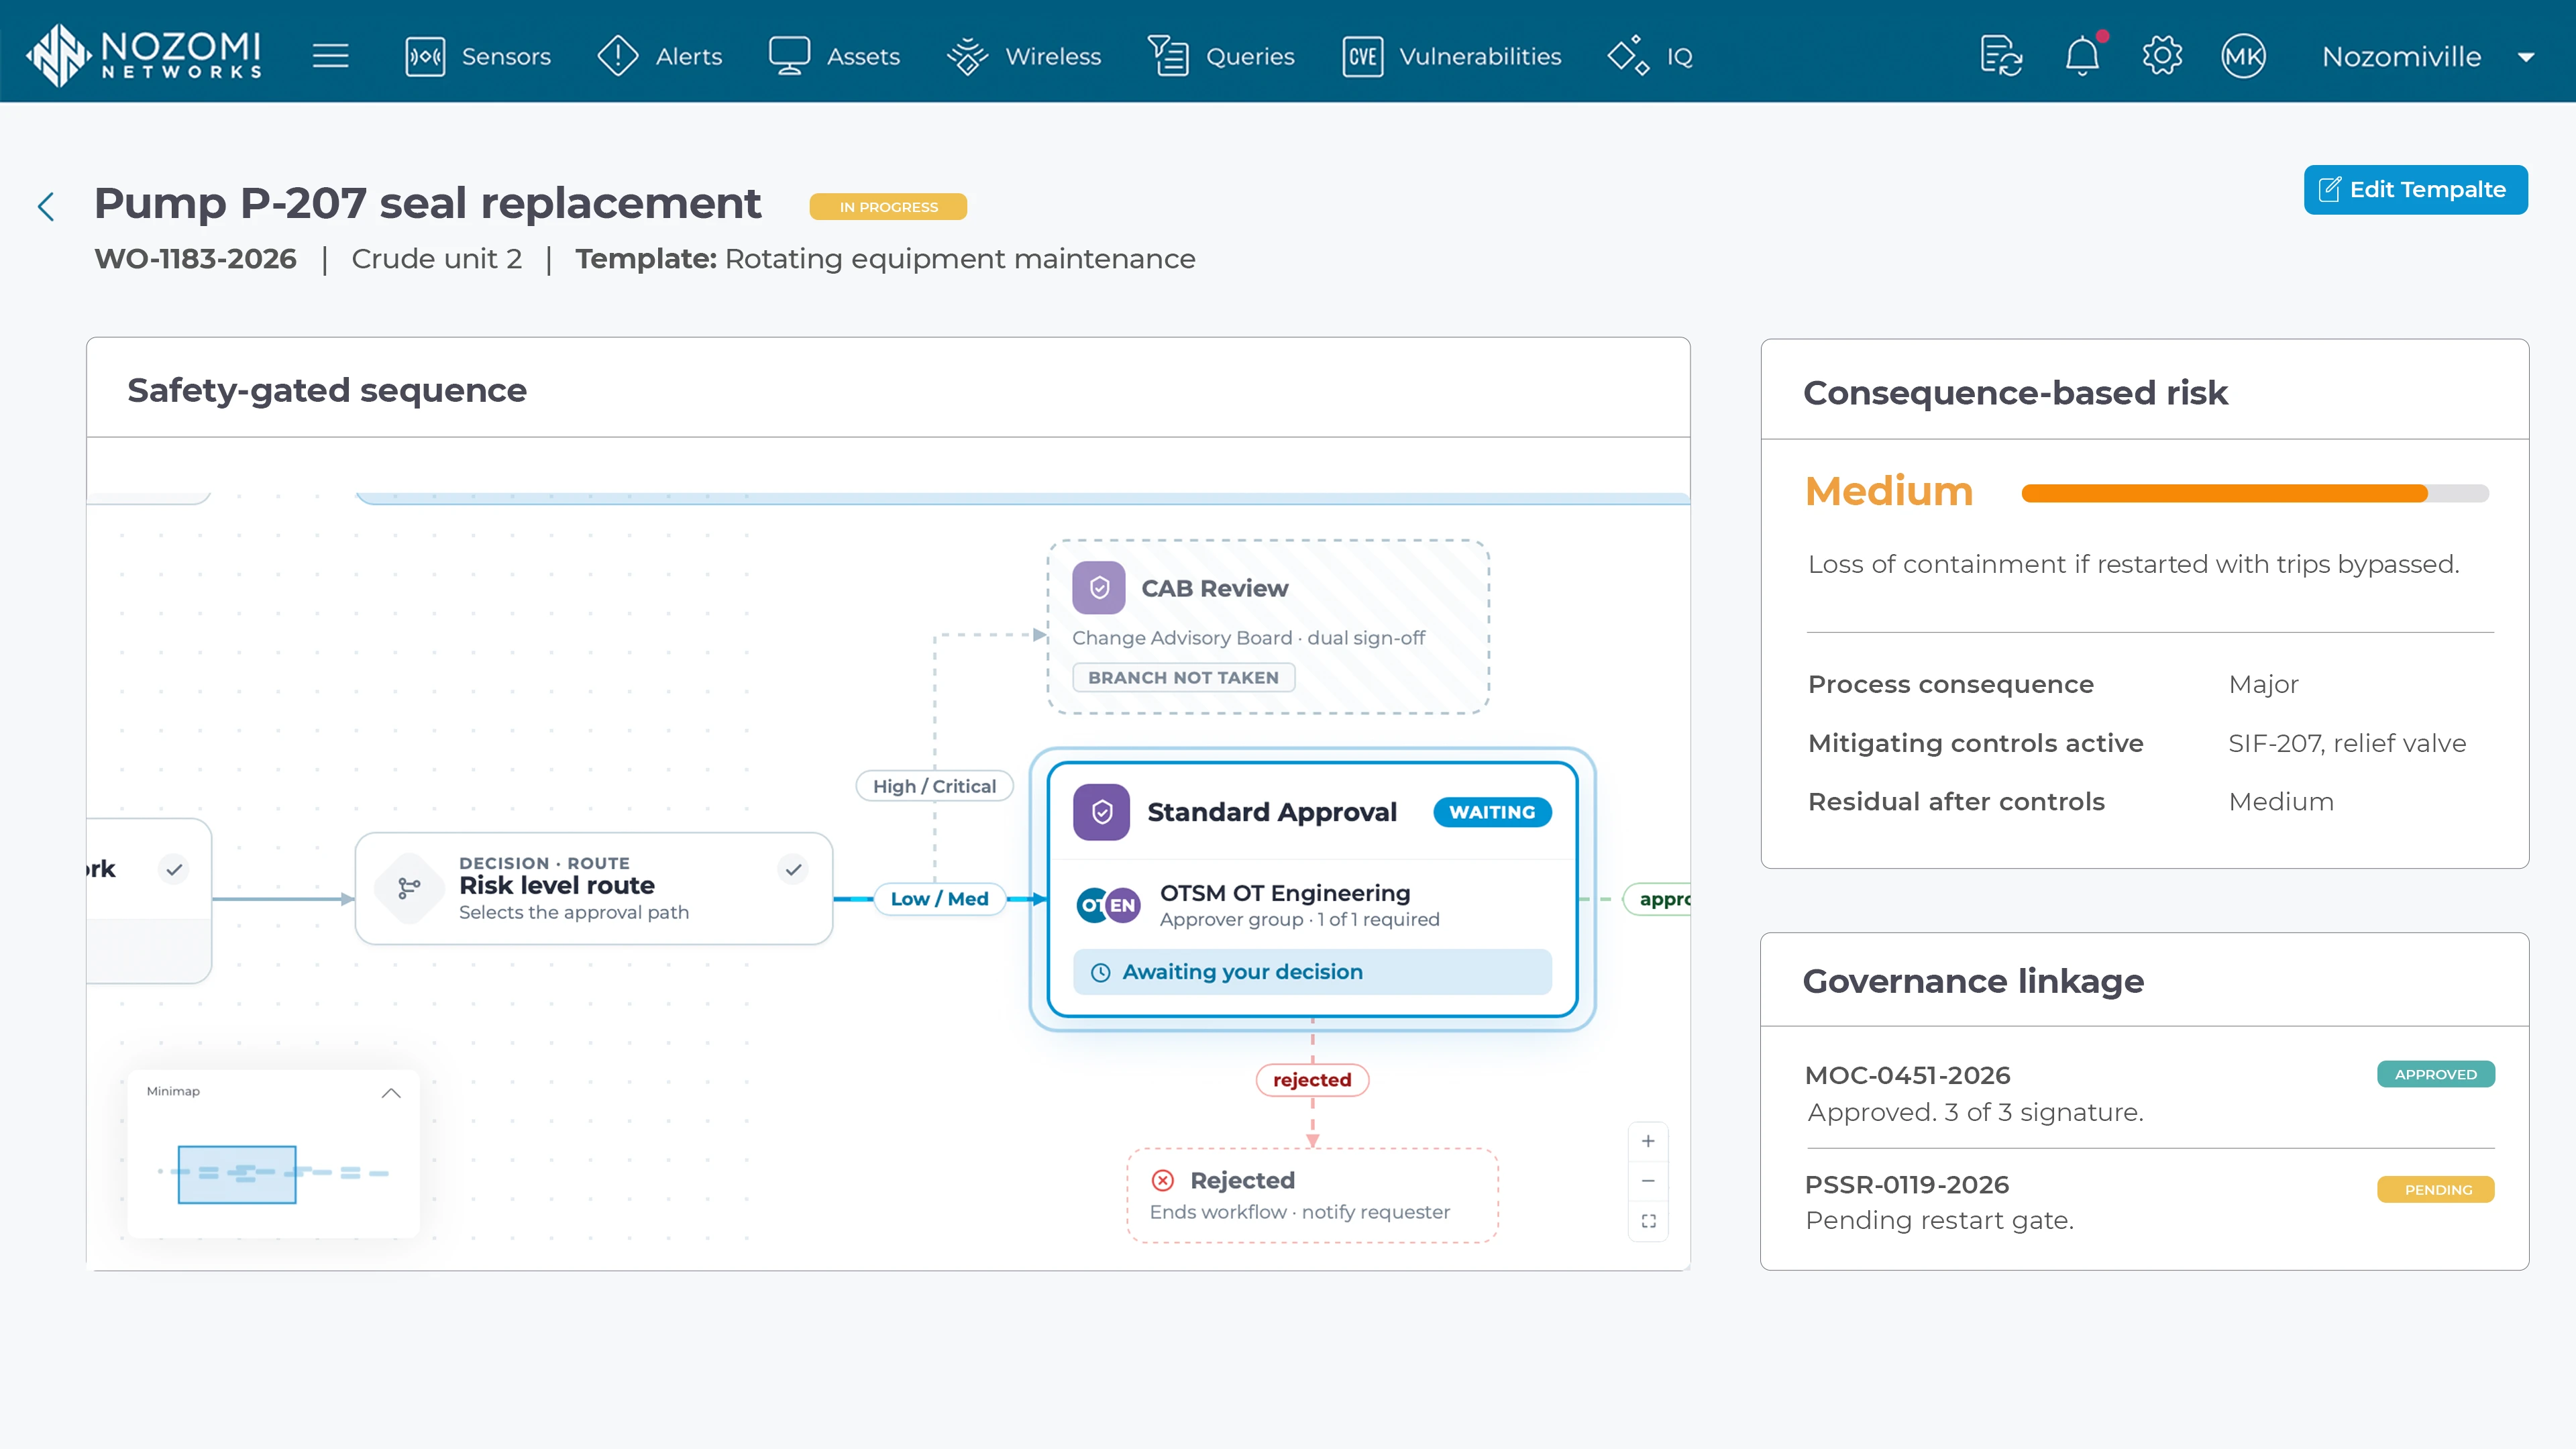
OT-Compatible con « OT » desde el primer momento. OT -Los flujos de trabajo específicos que incorporan contexto orientado a los procesos, modelización de la seguridad y relaciones entre activos según el modelo de Purdue permiten una gestión más ágil de los cambios y una gobernanza más sencilla.
Impida que la gestión del cambio se inicie, se reinicie o se marque como resuelta hasta que se cumplan las condiciones de seguridad necesarias.
Prioriza el riesgo de « OT » en función de las consecuencias que pueda tener para los procesos físicos y de los controles que ya lo mitigan, en lugar de basarte únicamente en las puntuaciones de gravedad de la vulnerabilidad, que no tienen en cuenta la función que desempeña un activo.
Los cambios se registran en los procesos de «Gestión de cambios» y «Revisión de seguridad previa a la puesta en marcha» que los regulan. Cada cambio se cierra con un registro firmado y trazable que vincula lo que se autorizó con lo que se llevó a cabo.
Empieza con las plantillas específicas de « OT » y adapta los flujos de trabajo mediante un diseñador sin código.
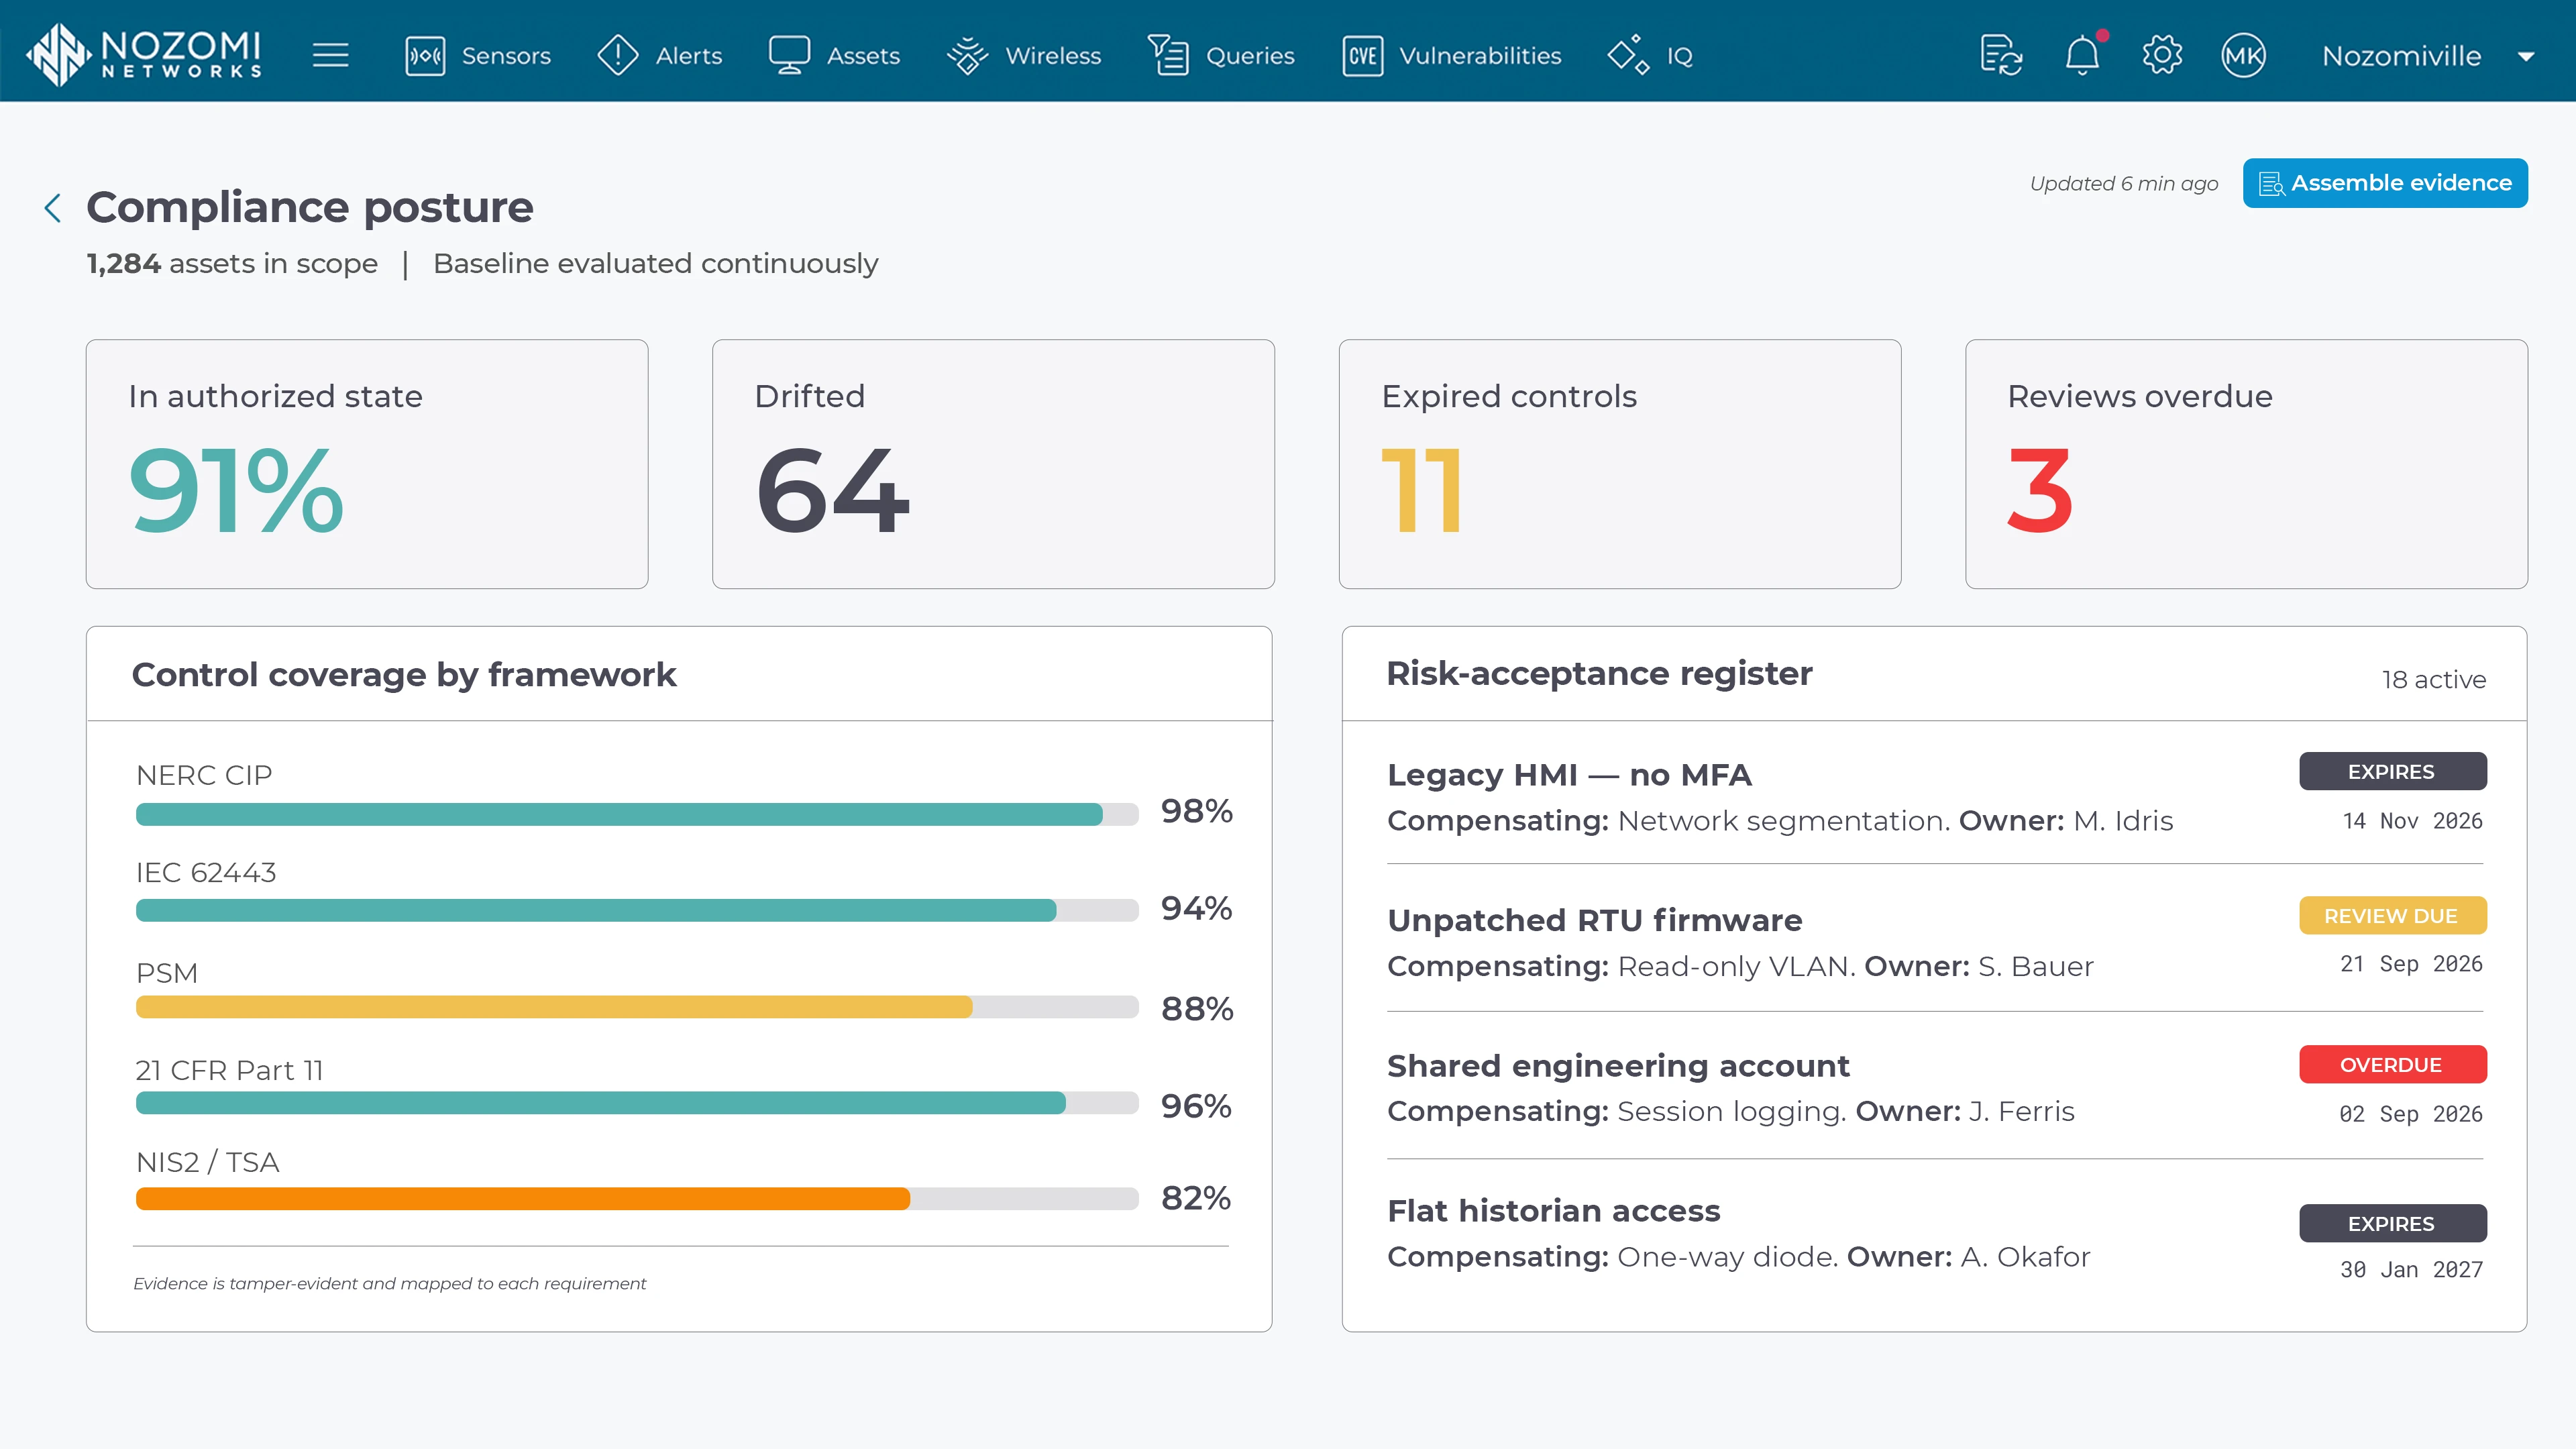
Los informes personalizados y generados automáticamente proporcionan pruebas continuas listas para auditorías, que se ajustan a los marcos normativos locales y globales.
Asigne los activos, los controles y las actividades específicos de « OT » directamente a los marcos normativos, entre los que se incluyen NERC CIP, IEC 62443, NIS2, TSA y otros.
Generar pruebas asignadas al marco de referencia en todos los activos, controles, cambios y a lo largo del tiempo sin necesidad de recopilarlas manualmente.
Realiza un seguimiento de los controles de compensación, los riesgos aceptados, la responsabilidad, los ciclos de revisión y las fechas de vencimiento. De este modo se garantiza que las excepciones queden documentadas y se vuelvan a evaluar, en lugar de caducar sin que nadie se dé cuenta.
Detecta las desviaciones, los controles caducados y las acciones pendientes antes de que se conviertan en observaciones de auditoría. El cumplimiento normativo se convierte en una disciplina operativa continua, en lugar de un ejercicio periódico de recopilación de pruebas.