¡Acompáñanos en Spark 2026 — la conferencia de clientes de Nozomi Networks !
Regístrate
El Nozomi Networks La plataforma ayuda a los componentes del Departamento de Defensa y a los contratistas de DIB a automatizar de forma segura las evaluaciones de configuración de seguridad DISA STIG para OT gestionar activos, consolidar la prueba de cumplimiento y realizar un seguimiento centralizado de los cambios a lo largo del tiempo.
Las Guías de Implementación Técnica de Seguridad (STIG) son guías de configuración de seguridad elaboradas y mantenidas por la Agencia de Sistemas de Información de Defensa (DISA) para los sistemas del Departamento de Defensa de EE. UU. (DoD). Estas guías traducen los requisitos generales de ciberseguridad en comprobaciones de configuración específicas a nivel de producto para sistemas operativos, aplicaciones, dispositivos de red y otras tecnologías, lo que ayuda a las organizaciones a implementar y evaluar los requisitos aplicables dentro del Marco de Gestión de Riesgos del DoD y la estructura de controles de la norma NIST SP 800-53.
Las STIG son relevantes para los componentes del Departamento de Defensa (DoD), las organizaciones de la base industrial de defensa (DIB), los integradores de sistemas y los proveedores de servicios que dan soporte a los entornos del DoD, y otros entornos que utilizan las bases de seguridad del DoD.
Las STIGS se aplican a sistemas que ejecutan Windows, Linux, macOS y otras tecnologías incluidas. En los entornos del Departamento de Defensa, el reto consiste en aplicar y validar los requisitos de configuración detallados de forma coherente en entornos amplios, distribuidos y diversos.
Manual
Evaluaciones
Los equipos de seguridad deben interpretar y validar manualmente cientos de requisitos de configuración técnica, lo que hace que las evaluaciones sean lentas y difíciles de escalar.
Entornos distribuidos
La distribución de emplazamientos, los sistemas sensibles, los diversos entornos operativos y el acceso limitado a los datos de configuración a nivel de host hacen que los enfoques centrados en las TI resulten poco prácticos.
Evidencia fragmentada
Los resultados están dispersos en escáneres, hojas de cálculo e informes, lo que dificulta comprender qué activos fallaron en qué controles, por qué y qué se debe corregir.
Sin visibilidad centralizada de los activos
Sin evaluaciones centralizadas y repetibles, los equipos tienen dificultades para comprender el estado de la configuración e identificar cuándo los sistemas dejan de cumplir con las normas.
Nozomi Arc Los sensores automatizan el cumplimiento de las normas STIG de la DISA en entornos distribuidos de OT mediante la evaluación de las configuraciones de seguridad de OT yendpoint —basadas en Windows, Linux y macOS— en relación con los parámetros de referencia, la consolidación de las pruebas de cumplimiento y el seguimiento centralizado de los cambios a lo largo del tiempo, tanto en las instalaciones como en Vantage Vantage for Government, nuestra plataforma SaaS con certificación FedRAMP® Clase C (Moderada).
OT Además, los sistemas ciberfísicos en entornos del Departamento de Defensa suelen ejecutarse en servidores Windows y Linux sujetos a los requisitos de las STIG. Sin embargo, la dispersión de las instalaciones, la naturaleza sensible de los sistemas desde el punto de vista operativo y el acceso limitado a los datos de configuración a nivel de servidor hacen que los enfoques de evaluación centrados en las TI resulten poco prácticos.
Nozomi Arc Los sensores recopilan datos de configuración directamente de los puntos fin OT es, complementados con una supervisión pasiva de las comunicaciones de red, y está prevista la incorporación de un sondeo activo seguro en futuras versiones. Los resultados aparecen en el perfil de cada activo junto con otra información de seguridad, lo que proporciona a los equipos una visibilidad coherente y repetible del cumplimiento normativo en todos los sitios de OT .
La plataforma « Nozomi » (Networks ) ofrece una forma segura y escalable de ejecutar evaluaciones de seguridad de aplicaciones (SCA) repetibles en entornos distribuidos, centralizar los resultados y demostrar el cumplimiento normativo.
Automatizado
Evaluaciones
Evalúa las reglas
directamente contra los importados
parámetros de referencia de seguridad basados en la información de configuración de endpoint recopilada a través de los sensores de Nozomi yArc , así como mediante la supervisión pasiva de la red.
Visibilidad y seguimiento centralizados
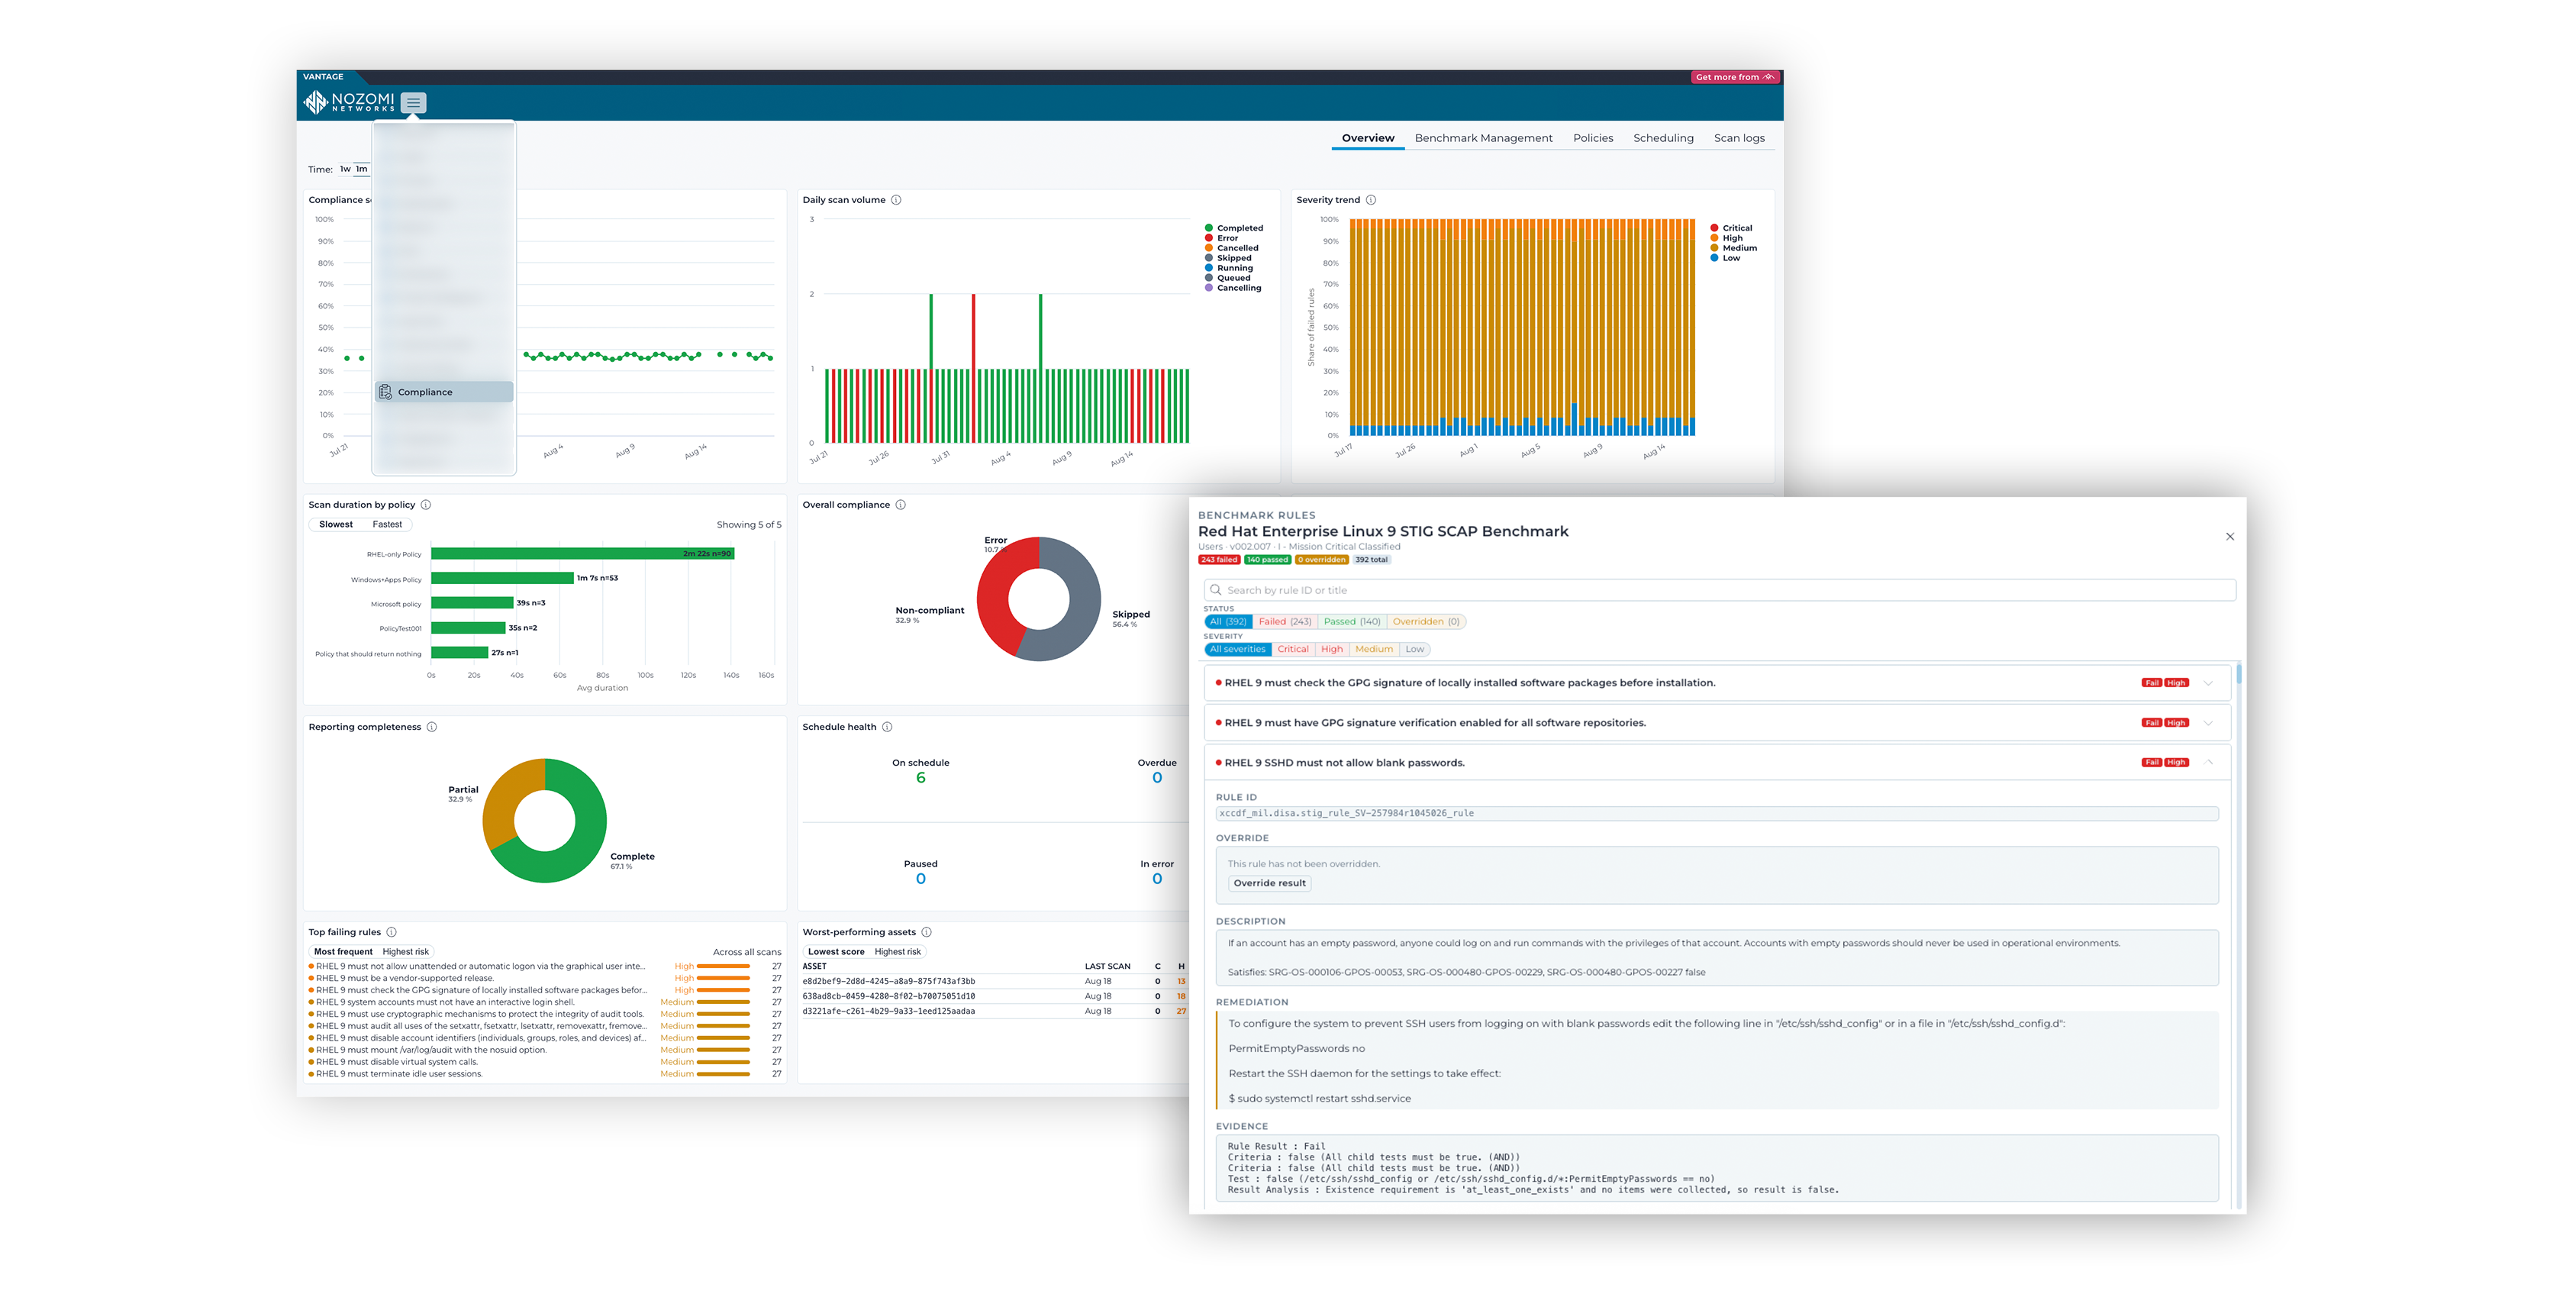
Centraliza los resultados de todos los activos, puntos de referencia, políticas y controles individuales, con acceso a los hallazgos a nivel de regla para comprender qué falló y por qué.

Operacionalizado a escala
Realiza evaluaciones programadas y repetibles en entornos distribuidos, con compatibilidad con flujos de trabajo centralizados, tanto en las propias instalaciones como en cloud .

Cumplimiento demostrado
Muestra los resultados de «aprobado/suspenso», los detalles de las reglas, las pruebas recopiladas y las recomendaciones de corrección para todos los parámetros de referencia y activos, con información adicional en los perfiles de cada activo.